Nieuws
Phishingcampagne gebruikt naam van Provincie Rijndal
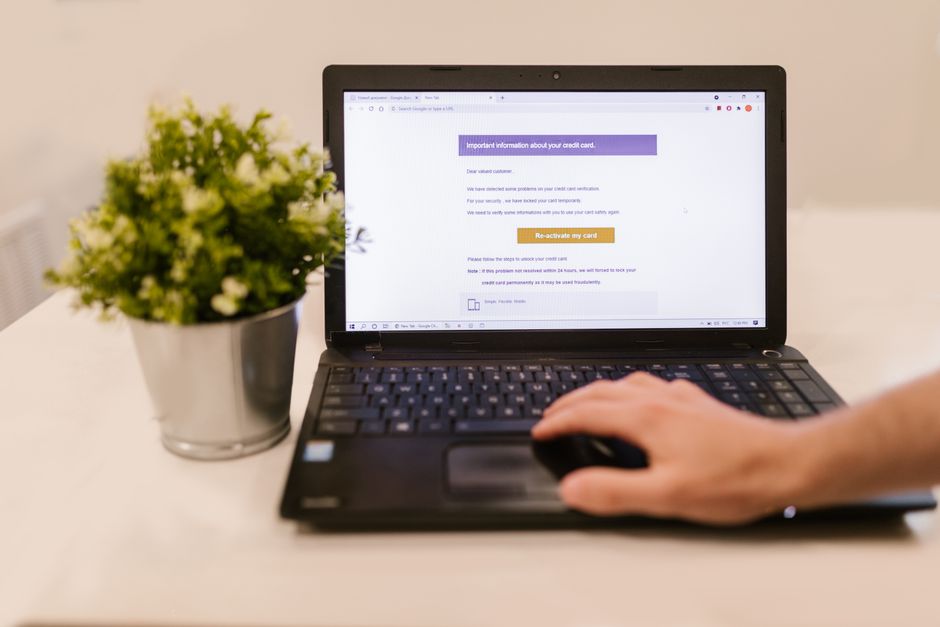
Criminelen versturen phishingmails die afkomstig lijken van Provincie Rijndal. De ontvangers worden naar een nagemaakte inlogpagina geleid.
De mails zijn opvallend goed verzorgd: geen taalfouten en een afzenderadres dat sterk lijkt op het echte domein.
Wat te doen
De organisatie benadrukt nooit per mail om inloggegevens te vragen en roept op verdachte berichten te melden.
De nagemaakte pagina vraagt naast het wachtwoord ook om een eenmalige code, die direct wordt doorgespeeld aan de echte omgeving.
19 reacties
De kwaliteit van deze mails gaat hard vooruit. Taalfouten kun je niet meer als signaal gebruiken.
Alleen phishingbestendige MFA helpt hier nog tegen.
Tegen de tijd dat de gemiddelde organisatie dit heeft opgepakt, is er alweer een nieuwe versie met een nieuw lek.
Wat mij vooral opvalt: geen woord over hoe lang de aanvallers binnen zaten. Dat zegt meestal genoeg.
Ik zou toch echt eerst willen weten of er data is weggesluisd voordat ik zeg dat het meevalt.
Voor de thuisgebruiker: controleer even je router. Die dingen krijgen zelden vanzelf een update.
Interessant dat het lek al maanden bekend was bij de leverancier. Responsible disclosure werkt alleen als de andere kant ook meewerkt.
Ik draai hier al jaren alles in containers met read-only filesystem. Scheelt enorm bij dit soort meldingen.
Iedereen roept zero trust, maar in de praktijk hangt er nog een plat netwerk achter de firewall.
Dank voor het artikel. Kort, concreet en met bronvermelding, precies wat je wil lezen op een vrijdagmiddag.
Bij ons stond dit systeem gelukkig achter een VPN met MFA. Toch maar even de logs nagelopen op verdachte sessies.
Voor wie het zoekt: de release notes staan onder het versienummer van vorige week, niet onder de securitypagina. Slordig.
Backups. Getest. Offline. Blijft het saaiste maar beste advies dat er is.
De vraag is niet of je gehackt wordt, maar hoe snel je het merkt. Detectie is bij de meeste organisaties nog steeds het zwakke punt.
90 dagen bewaartermijn voor logs is echt het minimum. Bij een gemiddelde inbraak zit je daar zo overheen.
De gemiddelde gebruiker merkt hier niets van, tot het misgaat. Bewustwording blijft het lastigste stuk.
Ondertussen wel weer een prima reden om je logging op orde te hebben. Achteraf reconstrueren zonder logs is onbegonnen werk.
Eens, met een kanttekening: Ik heb het hier net getest en kan het bevestigen.
Ik waardeer dat de onderzoekers wel netjes hebben gewacht met publiceren. Dat is niet altijd vanzelfsprekend.
Reageren kan na registratie.
Inloggen
Meer nieuws