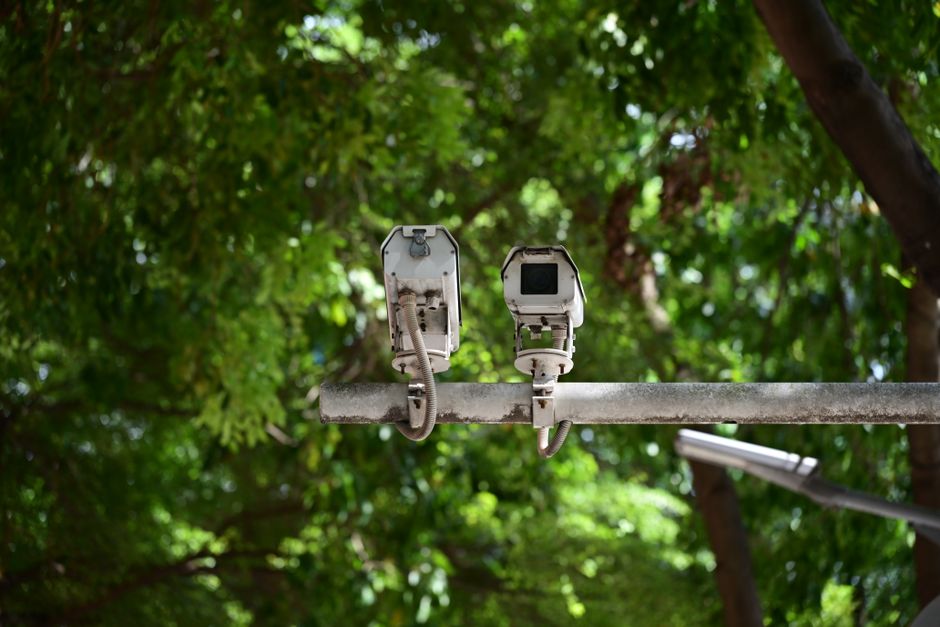
Onderzoeker: deurbelcamera's vormen inmiddels een fijnmazig cameranetwerk
Het aantal deurbelcamera's in Nederlandse woonwijken is de afgelopen vijf jaar vervijfvoudigd. Volgens onderzoekers van de Universiteit Noord-Holland ontstaat daardoor feitelijk een particulier cameranetwerk dat de openbare ruimte grotendeels dekt.
De onderzoekers karteerden drie wijken in twee middelgrote steden en vonden in de dichtstbevolkte wijk gemiddeld een camera per elf woningen. Doordat de meeste deurbellen ook een deel van de stoep en de straat filmen, is vrijwel elke route door de wijk in beeld te brengen.
Wat het onderzoek volgens de auteurs zorgelijk maakt, is niet de individuele camera maar de optelsom. Beelden zijn eenvoudig te delen in buurtapps en worden op verzoek ook aan de politie verstrekt, buiten het normale toezicht op cameragebruik om.
Juridisch grijs gebied
Filmen van de eigen voordeur is toegestaan, filmen van de openbare weg in beginsel niet. In de praktijk wordt daar zelden op gehandhaafd, mede omdat klachten van buren zelden bij een toezichthouder terechtkomen.
De onderzoekers pleiten voor duidelijke normen over wat een deurbelcamera in beeld mag brengen en voor standaardinstellingen die de openbare weg wegfilteren. Fabrikanten bieden die functie vaak wel, maar niet standaard ingeschakeld.
Privacy by default zou hier het verschil maken. De maskeerfunctie zit er vaak in, maar staat uit.
Precies dit. In een kleine omgeving lukt dat prima, met duizend werkplekken wordt het een ander verhaal.
En dan hebben we het nog niet eens over de clouddiensten waar die beelden naartoe gaan.
Dank, dat verklaart wel het een en ander. Zolang het budget bij een andere afdeling ligt, verandert er niets aan.
Ik snap nooit waarom dit soort beheerinterfaces standaard aan het internet hangt. Dat is toch vragen om problemen?
Wat ik hier mis is een fatsoenlijke risicoanalyse. Nu is het weer paniek op basis van één score.
Shodan geeft nu al duizenden hits op de kwetsbare versie. Dit gaat nog wel even door.
Vraag me af of de AVG hier ook een rol speelt. Er zijn duidelijk persoonsgegevens mee gemoeid.
Dank voor het artikel. Kort, concreet en met bronvermelding, precies wat je wil lezen op een vrijdagmiddag.
Backups. Getest. Offline. Blijft het saaiste maar beste advies dat er is.
Precies dat. Alert fatigue is een onderschat beveiligingsrisico op zichzelf.
Interessant dat het lek al maanden bekend was bij de leverancier. Responsible disclosure werkt alleen als de andere kant ook meewerkt.
Tegen de tijd dat de gemiddelde organisatie dit heeft opgepakt, is er alweer een nieuwe versie met een nieuw lek.
Ik zou toch echt eerst willen weten of er data is weggesluisd voordat ik zeg dat het meevalt.
Dat valt in de praktijk tegen. Zolang het budget bij een andere afdeling ligt, verandert er niets aan.
Bij twijfel: sleutels roteren. Ook als de leverancier zegt dat het niet nodig is.
Precies dit. Formeel klopt het, praktisch schiet je er weinig mee op.
Bij ons stond dit systeem gelukkig achter een VPN met MFA. Toch maar even de logs nagelopen op verdachte sessies.
Niet helemaal. Dat is precies wat de leverancier vorig jaar ook beloofde, en kijk waar we nu staan.
Nog steeds geen verplichte meldplicht met sancties voor dit soort trage patches. Zonder pijn verandert er niets.
Wij hebben dit vanochtend gepatcht, downtime was ongeveer tien minuten. Prima te doen als je het voorbereidt.
Niet helemaal. Dat is precies wat de leverancier vorig jaar ook beloofde, en kijk waar we nu staan.
Grappig hoe zo'n woordvoerder altijd spreekt van 'een beperkt aantal klanten'. Dat blijkt achteraf structureel anders.
Voor wie het zoekt: de release notes staan onder het versienummer van vorige week, niet onder de securitypagina. Slordig.
Kan iemand uitleggen waarom hier authenticatie ontbreekt? Dat is toch geen ontwerpfout van gisteren.
Wat mij vooral opvalt: geen woord over hoe lang de aanvallers binnen zaten. Dat zegt meestal genoeg.
Ondertussen wel weer een prima reden om je logging op orde te hebben. Achteraf reconstrueren zonder logs is onbegonnen werk.
Mooi voorbeeld waarom open source niet automatisch veiliger is, maar wel controleerbaarder.
Niet helemaal. In een kleine omgeving lukt dat prima, met duizend werkplekken wordt het een ander verhaal.
Ik hou mijn hart vast voor al die kleine bedrijven zonder ict-afdeling. Die lezen dit soort berichten nooit.
Weer een update die je binnen 24 uur uitgerold moet hebben. Bij ons draait de patchcyclus op maandag, dus dat wordt handmatig ingrijpen.
Klassieke fout: de client controleert de rechten, de server niet. Zie je nog verrassend vaak.
Zit hier al een uur naar te kijken. De kern is een ontbrekende inputvalidatie, de rest is ruis.
Goed punt, maar Het hangt sterk af van je configuratie. Standaard staat die optie namelijk uit.
Ik heb de betreffende dienst maar uitgezet. Functionaliteit die je niet gebruikt is functionaliteit die je niet hoeft te patchen.
Mooi dat er een patch is, maar wat doe je met apparatuur die end-of-life is? Die staat er over vijf jaar nog.
Enig idee of er ook een workaround is zonder te patchen? We zitten midden in een changefreeze.
Niet helemaal. Dat is precies wat de leverancier vorig jaar ook beloofde, en kijk waar we nu staan.
Hoeveel van dit soort meldingen krijgen we per week? Op een gegeven moment gaan mensen ze negeren.
Ik waardeer dat de onderzoekers wel netjes hebben gewacht met publiceren. Dat is niet altijd vanzelfsprekend.
Ik ben benieuwd hoeveel systemen er over een half jaar nog ongepatcht zijn. Meestal is dat percentage schrikbarend hoog.
Voor de thuisgebruiker: controleer even je router. Die dingen krijgen zelden vanzelf een update.
Dank, dat verklaart wel het een en ander. Zolang het budget bij een andere afdeling ligt, verandert er niets aan.
Het echte risico zit in de koppelingen. Systeem A is misschien veilig, maar de API-token in systeem B niet.
Aanvullend: In een kleine omgeving lukt dat prima, met duizend werkplekken wordt het een ander verhaal.
@hierboven: de leverancier noemt een configuratie-optie als tijdelijke mitigatie, maar dat kost je wel functionaliteit.
CVSS 9.8 en dan geen automatische update. Dat is in 2026 echt niet meer uit te leggen aan je klanten.